En bref
OpenAI a détecté une campagne sophistiquée de distillation de modèles IA, une méthode utilisée pour extraire des connaissances de modèles propriétaires. Cette activité coordonnée représente un risque significatif pour la sécurité, la fiabilité et la propriété intellectuelle des modèles d’IA. Les entreprises françaises doivent comprendre ces menaces pour mieux protéger leurs propres systèmes et données.
- Une campagne coordonnée de distillation de modèles IA a été identifiée par OpenAI, visant à extraire des informations de modèles propriétaires.
- Cette technique peut compromettre la sécurité, la fiabilité et l’intégrité des modèles d’intelligence artificielle.
- Les acteurs malveillants cherchent à reproduire les performances de modèles coûteux sans investir dans leur développement.
- OpenAI a mis en place des mesures pour détecter et contrer ces attaques, notamment par le suivi des comportements anormaux.
- Les entreprises doivent renforcer leur vigilance et leurs protocoles de sécurité pour se prémunir contre ces risques émergents.
Comprendre la distillation de modèles IA
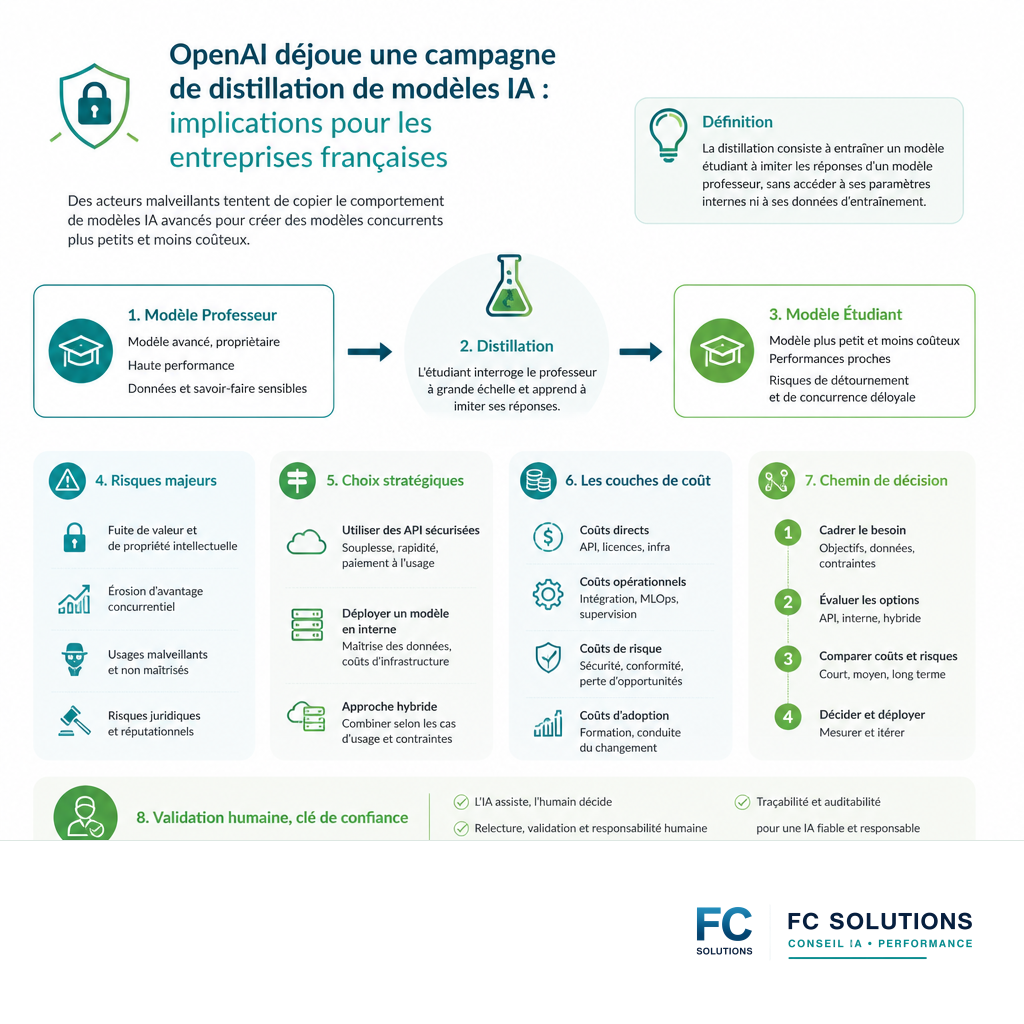
La distillation de modèles est une technique d’apprentissage automatique où un modèle plus petit et plus efficace (l’étudiant) est entraîné pour imiter le comportement d’un modèle plus grand et plus complexe (le professeur). Cette méthode est légitime lorsqu’elle est utilisée de manière éthique, par exemple pour optimiser des modèles pour des appareils à ressources limitées. Cependant, dans le contexte d’une campagne coordonnée, la distillation peut être détournée pour extraire des informations propriétaires et sensibles des modèles d’IA sans autorisation.
OpenAI a observé des tentatives visant à exploiter leurs modèles, notamment GPT-4, pour entraîner d’autres modèles. Ces campagnes sont souvent menées par des acteurs cherchant à reproduire les performances de modèles coûteux sans supporter les frais de développement et d’entraînement considérables. Cela soulève des préoccupations majeures concernant la propriété intellectuelle, la sécurité des données et la fiabilité des modèles ainsi créés.
Les risques pour les entreprises françaises
Pour les entreprises françaises, la menace de la distillation de modèles coordonnée se manifeste sous plusieurs formes :
- Vol de propriété intellectuelle : Les modèles d’IA représentent un investissement considérable. Leur distillation non autorisée équivaut à un vol de cette propriété intellectuelle, privant l’entreprise de son avantage concurrentiel.
- Compromission de la sécurité des données : Si un modèle a été entraîné sur des données sensibles, la distillation peut potentiellement révéler des informations confidentielles, violant ainsi les réglementations comme le Règlement général sur la protection des données (RGPD).
- Fiabilité et sécurité des modèles dérivés : Les modèles obtenus par distillation non autorisée peuvent être moins fiables, contenir des biais non détectés ou être plus vulnérables aux attaques. Leur utilisation pourrait introduire des risques opérationnels imprévus.
- Usurpation d’identité et désinformation : Des modèles malveillants, créés par distillation, pourraient être utilisés pour générer du contenu trompeur, simuler des interactions humaines ou propager de la désinformation, nuisant à la réputation des entreprises.
Le NIST AI Risk Management Framework souligne l’importance d’identifier et de gérer les risques liés à l’IA, y compris ceux découlant de l’utilisation non autorisée de modèles. La distillation coordonnée représente une catégorie de risque qui nécessite une attention particulière.
Comment OpenAI détecte et combat ces campagnes
OpenAI a développé des mécanismes pour identifier ces activités suspectes. Ils surveillent les comportements anormaux dans l’utilisation de leurs API, tels que des requêtes massives et répétitives visant à interroger un modèle de manière systématique pour en extraire des informations. Ces schémas d’utilisation peuvent indiquer une tentative de distillation.
Lorsqu’une telle activité est détectée, OpenAI peut prendre des mesures pour contrer l’attaque, telles que le ralentissement des requêtes, le blocage des utilisateurs malveillants ou l’ajustement des modèles pour rendre la distillation plus difficile. La collaboration avec les chercheurs en sécurité et la communauté de l’IA est également essentielle pour partager les connaissances sur ces menaces émergentes.
Mesures de protection pour les entreprises
Les entreprises françaises utilisant des modèles d’IA, qu’ils soient propriétaires ou issus de fournisseurs tiers, doivent adopter une approche proactive pour se protéger contre la distillation de modèles :
- Surveillance des accès et de l’utilisation des modèles : Mettez en place des systèmes de journalisation et de surveillance robustes pour suivre qui accède à vos modèles d’IA et comment ils sont utilisés. Identifiez les schémas d’utilisation inhabituels.
- Sécurisation des API : Assurez-vous que vos interfaces de programmation d’applications (API) sont sécurisées avec des clés d’authentification fortes, des limites de débit et des mécanismes de détection d’abus.
- Contrats et licences clairs : Si vous utilisez des modèles tiers, assurez-vous que vos contrats de licence interdisent explicitement la distillation non autorisée et définissent clairement la propriété intellectuelle.
- Formation et sensibilisation : Formez vos équipes aux risques liés à l’IA, y compris la distillation de modèles, et sensibilisez-les à l’importance de la sécurité des données et de la propriété intellectuelle.
- Évaluation des risques : Intégrez la menace de la distillation de modèles dans votre évaluation globale des risques liés à l’IA, en vous appuyant sur des cadres comme le NIST AI Risk Management Framework.
Il est crucial de comprendre que la sécurité de l’IA est un effort continu. Les menaces évoluent, et les entreprises doivent rester informées et adaptatives.
Analyse FC Solutions
La découverte par OpenAI d’une campagne coordonnée de distillation de modèles souligne l’évolution constante des menaces dans l’écosystème de l’intelligence artificielle. Ce n’est plus seulement une question de développement de modèles performants, mais aussi de leur protection contre l’exploitation. Pour les entreprises françaises, cela implique une prise de conscience accrue des risques liés à la propriété intellectuelle et à la sécurité des données lors de l’intégration de solutions IA.
La capacité d’OpenAI à détecter ces campagnes témoigne de l’importance d’une surveillance proactive et de l’investissement dans des mécanismes de défense. Les entreprises qui développent ou utilisent des modèles d’IA doivent considérer la mise en place de mesures similaires, adaptées à leur contexte opérationnel. L’utilisation de cadres comme celui du NIST est une bonne pratique pour structurer cette démarche de gestion des risques.
Limitations et points à vérifier
Bien que l’annonce d’OpenAI soit informative, certains détails concernant la portée exacte de la campagne et les entités spécifiques impliquées ne sont pas publiquement divulgués. Il est nécessaire de vérifier si des cas concrets d’impact sur des entreprises françaises ont été identifiés ou s’il s’agit d’une menace préventive.
Les entreprises utilisant des modèles d’IA doivent s’assurer que leurs contrats avec les fournisseurs de modèles incluent des clauses claires concernant la propriété intellectuelle et l’interdiction de la distillation non autorisée. Il est également essentiel de vérifier la robustesse des mécanismes de sécurité mis en place par leurs fournisseurs d’IA.
FAQ : Questions fréquentes
Q1 : Qu’est-ce que la distillation de modèles IA ?
La distillation de modèles IA est une technique où un modèle plus petit apprend à imiter un modèle plus grand. Elle est légitime pour optimiser des modèles, mais peut être détournée pour voler des connaissances de modèles propriétaires sans autorisation.
Q2 : Quels sont les principaux risques de la distillation coordonnée pour une entreprise ?
Les risques incluent le vol de propriété intellectuelle, la compromission de données sensibles utilisées pour l’entraînement, la création de modèles moins fiables ou vulnérables, et l’utilisation de modèles dérivés pour la désinformation.
Q3 : Comment OpenAI détecte-t-il ces campagnes ?
OpenAI surveille les comportements anormaux d’utilisation de ses API, comme des requêtes massives et répétitives qui visent à interroger systématiquement un modèle pour en extraire des informations.
Q4 : Quelles mesures les entreprises françaises peuvent-elles prendre pour se protéger ?
Elles doivent surveiller l’accès et l’utilisation de leurs modèles, sécuriser leurs API, s’assurer d’avoir des contrats clairs avec les fournisseurs, et former leurs équipes aux risques liés à l’IA.
Q5 : La distillation de modèles est-elle toujours illégale ?
Non, la distillation est une technique légitime lorsqu’elle est utilisée éthiquement, par exemple pour optimiser des modèles pour des appareils aux ressources limitées. Le problème survient lors d’une exploitation non autorisée et coordonnée de modèles propriétaires.
Q6 : Faut-il s’inquiéter si mon entreprise utilise des modèles d’IA open-source ?
Les modèles open-source peuvent être moins sujets à la distillation coordonnée par des acteurs externes cherchant à voler des modèles propriétaires. Cependant, il est toujours crucial de vérifier les licences et de s’assurer de la provenance et de la sécurité du modèle.
Checklist de vérification pour les entreprises
- [✔] Identifier les modèles IA utilisés : Lister tous les modèles d’IA, propriétaires ou tiers, déployés dans l’entreprise.
- [✔] Évaluer les risques contractuels : Vérifier que les contrats avec les fournisseurs de modèles interdisent la distillation non autorisée et définissent la propriété intellectuelle.
- [✔] Mettre en place une surveillance des accès : Implémenter des journaux d’activité détaillés pour suivre l’utilisation des modèles IA.
- [✔] Sécuriser les points d’accès : Renforcer la sécurité des API et des interfaces utilisées pour interagir avec les modèles d’IA.
- [✔] Sensibiliser les équipes : Organiser des sessions de formation sur les risques émergents en IA, y compris la distillation de modèles.
- [✔] Consulter le NIST AI Risk Management Framework : Utiliser ce cadre pour structurer l’évaluation et la gestion des risques liés à l’IA.
A lire aussi
Continuer avec des sujets proches
Besoin d’appliquer ce sujet ?
Transformer l’analyse en workflow utile.
FC Solutions peut aider à cadrer le cas d’usage, choisir les outils, automatiser le test local et vérifier le coût réel avant production.
Services associés