En bref
Sophos a significativement amélioré son efficacité dans la lutte contre les cybermenaces en intégrant la technologie d’OpenAI, Daybreak. Cette solution permet de réduire le temps d’investigation des incidents de sécurité de 96%. Les entreprises françaises doivent porter une attention particulière à ces avancées pour renforcer leur propre posture de cybersécurité.
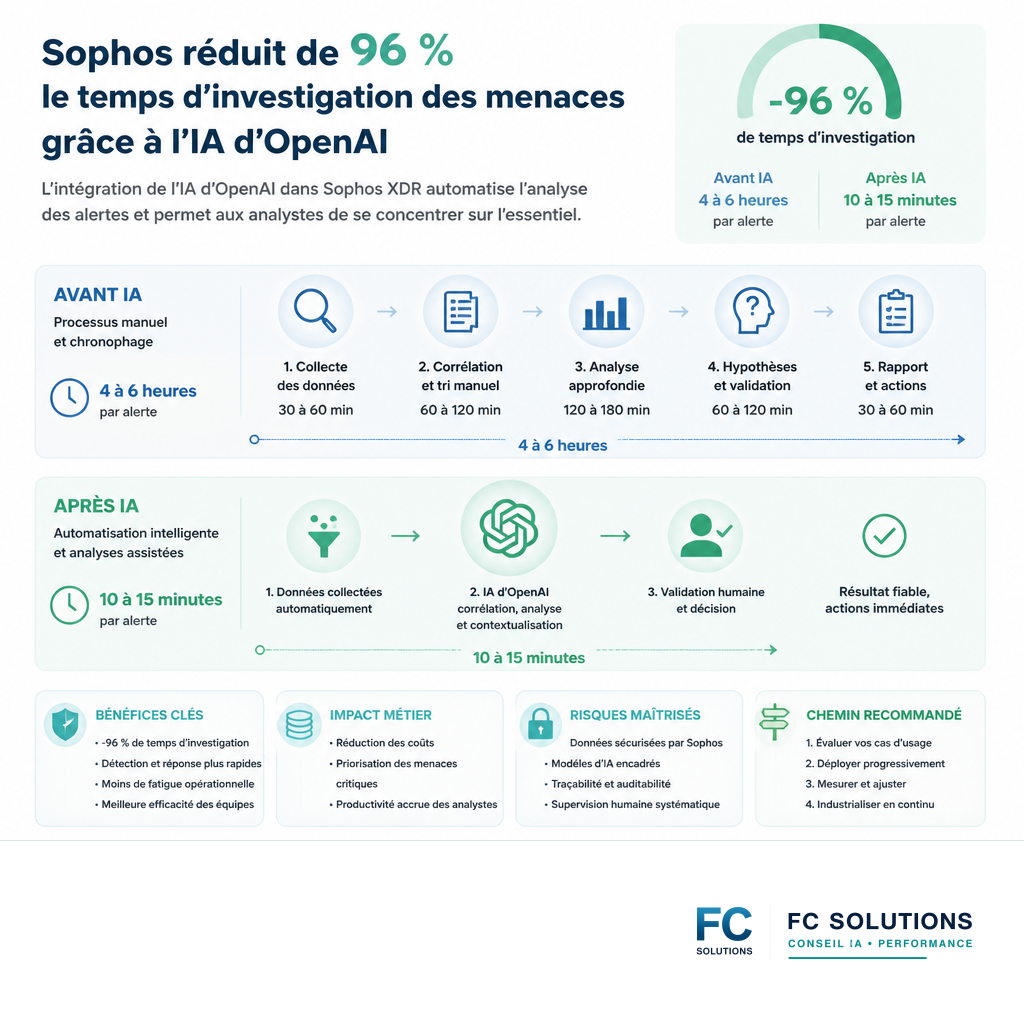
- Sophos a atteint une réduction de 96% du temps consacré à l’investigation des menaces grâce à l’outil OpenAI Daybreak.
- Cette technologie analyse des volumes importants de données pour identifier rapidement les activités suspectes.
- L’objectif est de permettre aux équipes de sécurité de réagir plus vite et de manière plus ciblée aux cyberattaques.
- Cette avancée souligne le potentiel croissant de l’intelligence artificielle dans le domaine de la cybersécurité.
- Il est pertinent pour les entreprises françaises d’évaluer comment intégrer des outils similaires pour améliorer leur propre défense contre les menaces.
OpenAI Daybreak : une accélération de l’analyse des menaces
Sophos, un acteur majeur de la cybersécurité, a annoncé une amélioration spectaculaire de ses capacités d’investigation grâce à l’utilisation d’une technologie d’intelligence artificielle développée par OpenAI, baptisée Daybreak. Cette solution a permis de réduire le temps nécessaire à l’analyse et à la compréhension des incidents de sécurité de 96%. Concrètement, ce qui prenait auparavant plusieurs heures, voire jours, peut désormais être accompli en quelques minutes.
Le fonctionnement de Daybreak repose sur la capacité de l’IA à traiter et analyser d’énormes quantités de données relatives aux menaces. Cela inclut les journaux d’événements, les indicateurs de compromission (IoC), et d’autres informations contextuelles. En identifiant rapidement les schémas et les anomalies, l’outil aide les analystes de sécurité à comprendre la portée et la nature d’une attaque, permettant ainsi une réponse plus rapide et plus efficace. Cette efficacité accrue est cruciale dans un paysage des menaces en constante évolution, où chaque minute compte pour limiter les dommages potentiels d’une cyberattaque.
Impact pour les entreprises françaises : vigilance et opportunités
Pour les entreprises françaises, cette annonce de Sophos met en lumière plusieurs points essentiels concernant la cybersécurité. Premièrement, elle confirme la maturité croissante des solutions d’IA dans la détection et la réponse aux incidents. L’intelligence artificielle n’est plus une technologie expérimentale mais un outil opérationnel capable de fournir des gains de productivité significatifs.
Deuxièmement, cela souligne l’importance pour les organisations françaises de rester informées des dernières avancées technologiques en matière de cybersécurité. L’adoption de solutions basées sur l’IA, comme celle de Sophos, peut représenter un avantage concurrentiel majeur en termes de réactivité et de capacité de défense. Il est donc pertinent pour les DSI (Directeur des Systèmes d’Information), les RSSI (Responsable de la Sécurité des Systèmes d’Information) et les équipes IT d’évaluer comment de telles technologies pourraient être intégrées dans leurs propres stratégies de sécurité.
Enfin, cette évolution pousse à une réflexion sur les investissements futurs dans les outils de cybersécurité. Les solutions qui promettent une automatisation intelligente et une accélération des processus d’investigation devraient être particulièrement étudiées. L’objectif est de passer d’une posture réactive à une posture plus proactive, grâce à une meilleure compréhension et anticipation des menaces.
Exemple concret : l’automatisation de l’analyse des alertes
Imaginons une entreprise française qui reçoit des milliers d’alertes de sécurité chaque jour provenant de divers systèmes (pare-feu, antivirus, systèmes de détection d’intrusion). Traditionnellement, une équipe d’analystes doit trier, corréler et investiguer chaque alerte potentiellement malveillante. Ce processus est chronophage et sujet à l’erreur humaine, surtout face à un volume élevé.
Avec une solution comme OpenAI Daybreak, le processus serait transformé. Lorsqu’une alerte est générée, l’IA pourrait être sollicitée pour :
- Analyser instantanément les journaux associés à l’alerte.
- Identifier les indicateurs de compromission (IoC) et les relier à des menaces connues.
- Évaluer la criticité de l’alerte en fonction du contexte de l’entreprise (systèmes affectés, données sensibles impliquées).
- Générer un résumé concis de l’incident, incluant les actions potentiellement malveillantes et leur étendue.
- Suggérer des étapes de remédiation ou des investigations supplémentaires à mener par les analystes humains.
Grâce à cette automatisation poussée, les analystes humains peuvent se concentrer sur les alertes les plus complexes et critiques, celles qui nécessitent une expertise humaine pointue, plutôt que sur le tri fastidieux des alertes courantes. Le gain de temps de 96% observé par Sophos illustre le potentiel de cette approche pour optimiser les ressources de sécurité et réduire le délai de réponse aux attaques.
Analyse FC Solutions : le calcul IA au service de la défense
L’annonce de Sophos et de son partenariat avec OpenAI pour Daybreak s’inscrit dans une tendance plus large où l’intelligence artificielle devient un pilier essentiel de la cybersécurité. L’augmentation exponentielle du volume et de la sophistication des cyberattaques rend les méthodes d’investigation traditionnelles de plus en plus insuffisantes. Les solutions basées sur l’IA, capables de traiter des données à une échelle et une vitesse inégalées, offrent une réponse prometteuse à ce défi.
Pour les entreprises françaises, l’enjeu est double : d’une part, comprendre comment ces technologies peuvent renforcer leur propre défense ; d’autre part, évaluer les risques potentiels liés à l’utilisation de modèles d’IA externes, notamment en matière de confidentialité des données et de dépendance technologique. La collaboration entre des spécialistes de la cybersécurité comme Sophos et des leaders de l’IA comme OpenAI est une voie à suivre pour développer des outils plus performants. Cependant, il est crucial que ces outils soient conçus avec des garde-fous solides pour garantir la sécurité et la souveraineté des données des clients.
La réduction de 96% du temps d’investigation est un chiffre marquant qui démontre la valeur opérationnelle de l’IA. Il est cependant important de noter que cette efficacité dépendra de la qualité des données d’entraînement de l’IA, de la pertinence des informations fournies par l’entreprise, et de la capacité des analystes humains à interpréter et à agir sur les résultats générés par l’IA. L’IA est un outil puissant, mais elle ne remplace pas l’expertise humaine dans la prise de décision stratégique en cybersécurité.
Limitations et points à vérifier
Bien que l’annonce de Sophos soit impressionnante, plusieurs aspects méritent une attention particulière et doivent être vérifiés pour une évaluation complète :
- Nature des données traitées par Daybreak : Il est essentiel de comprendre quels types de données Sophos partage avec OpenAI et comment ces données sont anonymisées ou protégées. La confidentialité des informations sensibles de leurs clients est primordiale.
- Performance dans des contextes variés : Le chiffre de 96% est spectaculaire. Il serait utile de savoir si cette performance est constante sur différents types de menaces, de volumes de données et de configurations réseau.
- Coût et intégration : Les entreprises françaises devront évaluer le coût de telles solutions, tant en termes de licence que d’intégration dans leurs infrastructures existantes. L’accessibilité financière pour les PME est un point clé.
- Dépendance technologique : S’appuyer sur des modèles externes comme ceux d’OpenAI peut créer une dépendance. Il est important de considérer les alternatives et les stratégies de sortie potentielles.
- Validation humaine : Bien que l’IA accélère l’analyse, la validation finale et la prise de décision stratégique doivent rester sous le contrôle d’experts humains. Il faut s’assurer que le workflow intègre correctement cette étape.
Checklist de vérification avant adoption
- [ ] Préciser les garanties de confidentialité : Vérifier les accords contractuels avec OpenAI concernant le traitement des données clients par Daybreak.
- [ ] Évaluer la compatibilité technique : S’assurer que la solution s’intègre sans heurts avec les systèmes de sécurité et les flux de données existants.
- [ ] Demander une démonstration personnalisée : Obtenir une présentation de la solution appliquée à des scénarios de menaces réalistes pour l’entreprise.
- [ ] Analyser le retour sur investissement (ROI) : Calculer les économies potentielles en temps et en ressources par rapport aux coûts de la solution.
- [ ] Consulter les experts en cybersécurité : Obtenir un avis indépendant sur la pertinence et les risques potentiels de l’adoption de cette technologie.
FAQ : Questions fréquentes
Q1 : Qu’est-ce que OpenAI Daybreak ?
OpenAI Daybreak est une technologie d’intelligence artificielle développée par OpenAI et utilisée par Sophos pour analyser rapidement de grandes quantités de données liées aux cybermenaces. Elle vise à accélérer l’identification et la compréhension des incidents de sécurité.
Q2 : Comment Sophos a-t-il obtenu une réduction de 96% du temps d’investigation ?
La réduction de 96% provient de la capacité de Daybreak à traiter et corréler des volumes massifs de journaux et d’indicateurs de compromission en quelques minutes, là où les analystes humains mettaient auparavant des heures ou des jours.
Q3 : Cette technologie est-elle adaptée aux PME françaises ?
L’adaptation aux PME dépendra du modèle de tarification et d’intégration de Sophos. Les PME devraient évaluer si les bénéfices en termes de rapidité de réponse justifient l’investissement potentiel.
Q4 : Quels sont les risques liés à l’utilisation de l’IA d’OpenAI pour la cybersécurité ?
Les principaux risques incluent la confidentialité des données traitées, la dépendance vis-à-vis d’un fournisseur externe, et la nécessité d’une validation humaine experte pour éviter les fausses alertes ou les décisions erronées.
Q5 : Les entreprises françaises doivent-elles adopter immédiatement cette technologie ?
Il est conseillé d’évaluer attentivement les besoins spécifiques, les risques potentiels et les coûts avant toute adoption. Une approche progressive et une veille technologique constante sont recommandées.
A lire aussi
Continuer avec des sujets proches
Besoin d’appliquer ce sujet ?
Transformer l’analyse en workflow utile.
FC Solutions peut aider à cadrer le cas d’usage, choisir les outils, automatiser le test local et vérifier le coût réel avant production.
Services associés