En bref
OpenAI milite pour l’adoption de standards de sécurité uniformes dans le domaine de l’intelligence artificielle. L’objectif est de faciliter un accès large et sécurisé aux technologies IA pour les entreprises. Les organisations françaises doivent porter une attention particulière à ces évolutions pour anticiper les impacts sur leur stratégie et leur conformité réglementaire.
- L’établissement de normes de sécurité IA cohérentes est essentiel pour un accès large et sûr aux technologies.
- Ces standards visent à réduire les risques et à favoriser l’innovation responsable.
- Les entreprises françaises doivent évaluer comment ces normes affecteront leurs opérations et leur conformité.
- La collaboration entre les acteurs de l’industrie et les régulateurs est cruciale pour définir ces standards.
- Une approche proactive permettra aux entreprises de mieux naviguer dans le paysage réglementaire de l’IA.
L’appel d’OpenAI pour des standards de sécurité IA
OpenAI, acteur majeur dans le développement de l’intelligence artificielle, a récemment souligné l’importance cruciale de développer et d’adopter des standards de sécurité cohérents pour l’IA. Dans une publication intitulée « Broad access through consistent standards », l’entreprise met en avant la nécessité d’une approche unifiée afin de garantir que les avancées technologiques bénéficient au plus grand nombre, tout en minimisant les risques potentiels. Cette initiative vise à créer un cadre qui permette une innovation responsable et un déploiement sécurisé des systèmes d’IA à travers le monde.
L’argument principal d’OpenAI repose sur le fait que des standards de sécurité disparates ou inexistants peuvent freiner l’adoption généralisée de l’IA et, paradoxalement, créer des vulnérabilités. En l’absence de lignes directrices claires et universellement reconnues, les entreprises pourraient hésiter à intégrer des solutions d’IA par crainte de non-conformité ou de failles de sécurité. De plus, des normes fragmentées rendent plus complexe la collaboration internationale et le partage des meilleures pratiques, essentiels pour relever les défis complexes liés à la sécurité de l’IA.
Pourquoi des standards cohérents sont-ils nécessaires ?
La prolifération des modèles d’IA et de leurs applications soulève des questions fondamentales quant à leur sécurité et leur fiabilité. Des standards de sécurité bien définis permettent d’établir des lignes directrices claires pour le développement, le déploiement et l’utilisation des systèmes d’IA. Ces normes peuvent couvrir divers aspects, tels que la robustesse des modèles face aux attaques adverses, la protection des données utilisées pour l’entraînement et le fonctionnement, la transparence des algorithmes, et la gestion des biais potentiels.
Le National Institute of Standards and Technology (NIST) aux États-Unis, par exemple, a développé un cadre de gestion des risques liés à l’IA (AI Risk Management Framework). Ce cadre fournit une approche structurée pour identifier, évaluer et gérer les risques associés à l’IA, encourageant ainsi une approche proactive de la sécurité. L’initiative d’OpenAI s’inscrit dans cette lignée, plaidant pour une harmonisation internationale de telles approches afin de créer un écosystème IA plus sûr et plus prévisible.
Impact pour les entreprises françaises
Pour les entreprises françaises, l’évolution vers des standards de sécurité IA plus uniformes représente à la fois une opportunité et un défi. D’une part, des normes claires et reconnues internationalement peuvent simplifier la conformité et réduire l’incertitude réglementaire. Elles facilitent l’adoption de solutions d’IA fiables et sécurisées, permettant aux entreprises d’innover plus rapidement et de manière plus confiante. Cela est particulièrement pertinent dans le contexte de l’intelligence artificielle générative, dont les applications se multiplient dans tous les secteurs.
D’autre part, l’adoption de ces nouveaux standards nécessitera une adaptation des processus internes et potentiellement des investissements dans de nouvelles technologies ou formations. Les entreprises devront s’assurer que leurs systèmes d’IA respectent les exigences de sécurité définies, ce qui peut impliquer des audits réguliers, la mise en place de contrôles renforcés et une veille réglementaire constante. La conformité avec des cadres comme le futur AI Act européen, qui classe de nombreux systèmes d’IA comme à haut risque, deviendra une priorité absolue.
Ce que les entreprises françaises doivent surveiller
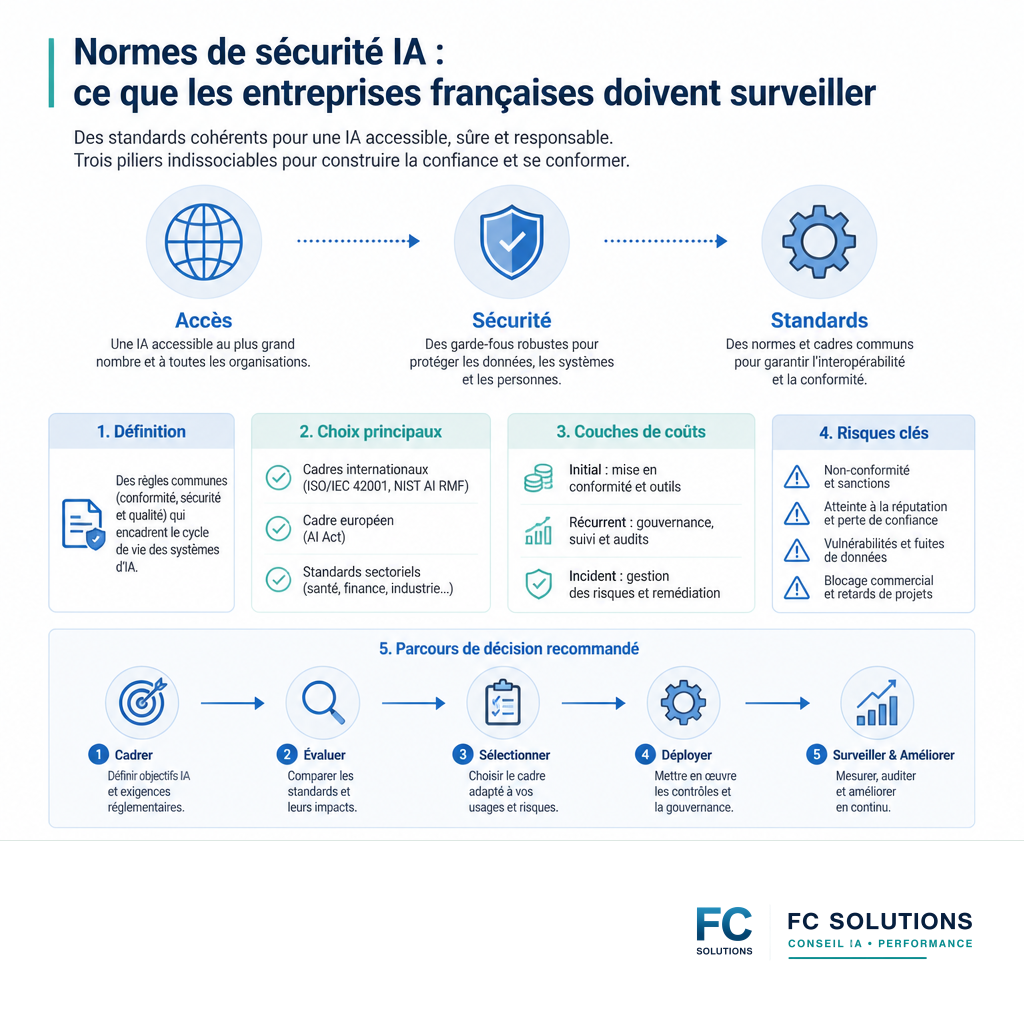
Les entreprises françaises doivent rester attentives à plusieurs aspects clés concernant l’évolution des standards de sécurité IA :
- L’évolution des cadres réglementaires internationaux et nationaux : Suivre activement les discussions et les décisions concernant l’AI Act européen, les initiatives du NIST, et les normes émergentes au niveau international.
- Les spécifications techniques des standards : Comprendre en détail les exigences techniques et opérationnelles que ces standards imposeront aux systèmes d’IA, notamment en matière de robustesse, de confidentialité et de transparence.
- Les outils et méthodologies de conformité : Identifier les solutions et les approches qui permettront de vérifier et de garantir la conformité des systèmes d’IA développés ou utilisés par l’entreprise.
- Les implications sur la chaîne d’approvisionnement IA : Évaluer comment les standards affecteront les fournisseurs de modèles, de plateformes et de services IA, et s’assurer que les partenaires respectent également ces exigences.
- Les coûts d’implémentation et de maintenance : Anticiper les investissements nécessaires pour se conformer aux nouveaux standards, tant en termes de technologie que de ressources humaines.
Analyse FC Solutions : Vers une IA plus responsable et accessible
L’appel d’OpenAI pour des standards de sécurité IA cohérents s’inscrit dans une tendance plus large visant à encadrer le développement et le déploiement de l’intelligence artificielle de manière responsable. L’objectif est de trouver un équilibre délicat entre la promotion de l’innovation et la gestion proactive des risques. Pour les entreprises, cela signifie que l’adoption de l’IA ne sera pas seulement une question de performance ou de coût, mais aussi de conformité et de confiance.
La mise en place de standards communs facilitera la comparaison et l’évaluation des différentes solutions d’IA disponibles sur le marché. Elle permettra également de renforcer la confiance des utilisateurs et du public dans ces technologies. Cependant, la définition et l’application de ces standards nécessiteront une collaboration étroite entre les développeurs d’IA, les entreprises utilisatrices, les organismes de normalisation et les régulateurs. La flexibilité sera également de mise, car le domaine de l’IA évolue rapidement et les standards devront pouvoir s’adapter.
Limitations et points à vérifier
Bien que l’initiative d’OpenAI soit louable, plusieurs points méritent une attention particulière et devront être vérifiés :
- La définition concrète des standards : Les propositions d’OpenAI sont encore à un stade de discussion. Il sera crucial de suivre les détails techniques et les spécifications précises qui seront finalement adoptées.
- L’universalité de l’adoption : La réussite de cette démarche dépendra de l’adhésion de l’ensemble des acteurs majeurs de l’industrie et des régulateurs à l’échelle mondiale.
- L’équilibre entre sécurité et innovation : Il faudra veiller à ce que les standards de sécurité ne deviennent pas un frein excessif à l’innovation, particulièrement pour les petites et moyennes entreprises (PME) qui disposent de ressources limitées.
- La gouvernance et la mise à jour des standards : Comment ces standards seront-ils gérés, mis à jour et appliqués dans le temps ? Un mécanisme clair de gouvernance sera nécessaire.
Checklist de vérification pour les entreprises
- [ ] Identifier les standards pertinents : Lister les normes de sécurité IA nationales, européennes et internationales qui s’appliquent ou pourraient s’appliquer à vos cas d’usage.
- [ ] Évaluer les risques liés à l’IA : Réaliser une analyse des risques pour chaque système d’IA utilisé ou envisagé, en tenant compte des nouvelles exigences de sécurité.
- [ ] Adapter les politiques internes : Mettre à jour les politiques d’utilisation de l’IA, les procédures de sécurité et les directives de conformité pour intégrer les standards émergents.
- [ ] Former les équipes : Assurer que les équipes techniques, juridiques et opérationnelles comprennent les implications des standards de sécurité IA.
- [ ] Sélectionner des fournisseurs conformes : Vérifier que les fournisseurs de solutions IA proposent des produits et services alignés sur les standards de sécurité attendus.
- [ ] Mettre en place une veille réglementaire : Instaurer un processus de veille continue pour suivre l’évolution des réglementations et des normes dans le domaine de l’IA.
FAQ : Questions fréquentes
Q1 : Qu’est-ce qu’un standard de sécurité IA ?
Un standard de sécurité IA est un ensemble de règles, de lignes directrices et de bonnes pratiques visant à garantir que les systèmes d’intelligence artificielle sont développés, déployés et utilisés de manière sûre et fiable, en minimisant les risques pour les individus et la société.
Q2 : Pourquoi OpenAI plaide-t-il pour des standards cohérents ?
OpenAI souhaite des standards cohérents pour faciliter un accès large et sécurisé aux technologies IA, encourager l’innovation responsable et réduire les incertitudes qui pourraient freiner l’adoption par les entreprises.
Q3 : Quel est l’impact de l’AI Act européen sur ces standards ?
L’AI Act européen classe de nombreux systèmes d’IA comme à haut risque, imposant des exigences strictes en matière de sécurité, de transparence et de gouvernance. Ces exigences s’alignent sur la nécessité de standards de sécurité clairs et applicables.
Q4 : Comment les PME peuvent-elles s’adapter à ces nouveaux standards ?
Les PME devraient se concentrer sur la compréhension des standards les plus pertinents pour leur secteur, privilégier les solutions IA de fournisseurs réputés et chercher des accompagnements spécialisés pour la mise en conformité.
Q5 : Quels sont les principaux risques liés à l’absence de standards de sécurité IA ?
L’absence de standards peut entraîner une adoption lente de l’IA, des vulnérabilités de sécurité accrues, des biais non contrôlés, une perte de confiance du public et des difficultés de conformité réglementaire.
Q6 : Comment les entreprises peuvent-elles vérifier la conformité d’un fournisseur IA ?
Elles doivent demander des preuves de conformité, examiner les certifications éventuelles, lire les documentations techniques et de sécurité, et s’assurer que le fournisseur a une politique claire sur la gestion des risques IA.
A lire aussi
Continuer avec des sujets proches
Besoin d’appliquer ce sujet ?
Transformer l’analyse en workflow utile.
FC Solutions peut aider à cadrer le cas d’usage, choisir les outils, automatiser le test local et vérifier le coût réel avant production.
Services associés