En bref
Greptile Astra, une nouvelle solution, utilise le modèle GPT-6 d’OpenAI pour améliorer la détection de bugs dans le code logiciel. Cette approche va au-delà de la revue de code manuelle ou automatisée traditionnelle en analysant le code de manière plus contextuelle. Les entreprises françaises doivent évaluer son potentiel pour renforcer leur sécurité logicielle.
- Greptile Astra exploite GPT-6 pour une analyse de code plus fine.
- La solution vise à identifier des vulnérabilités complexes, souvent manquées par les outils classiques.
- Elle promet d’aller au-delà de la simple revue de code pour une détection proactive des défauts.
- Les entreprises françaises sont invitées à examiner l’intégration et la fiabilité de cette technologie.
- Une validation humaine reste essentielle pour confirmer les résultats et les correctifs proposés.
Greptile Astra : une nouvelle ère pour la détection de bugs
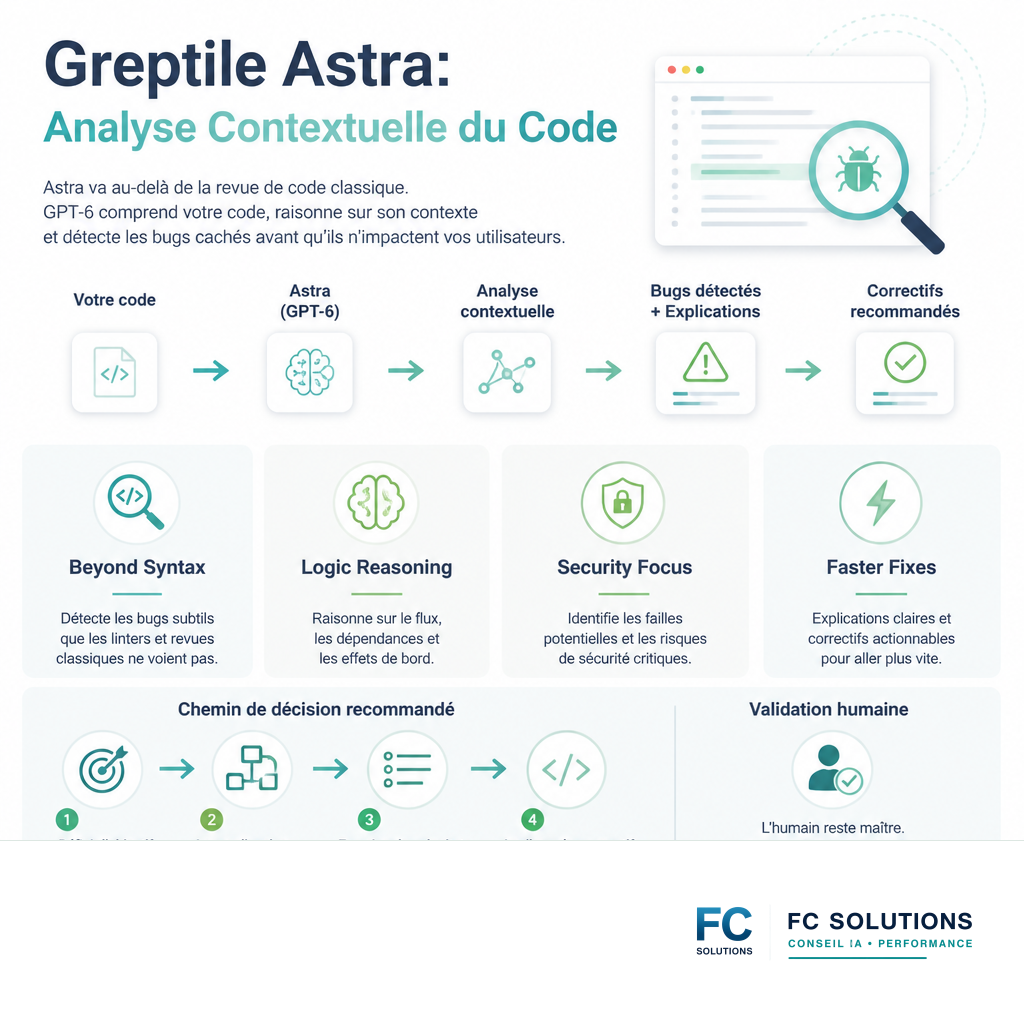
La plateforme Greptile a annoncé le lancement de son outil Greptile Astra, une solution innovante conçue pour repousser les limites de la détection de bugs dans le développement logiciel. En s’appuyant sur le modèle de langage avancé GPT-6 d’OpenAI, Astra promet une analyse du code plus approfondie et contextuelle, dépassant ainsi les capacités des méthodes traditionnelles de revue de code.
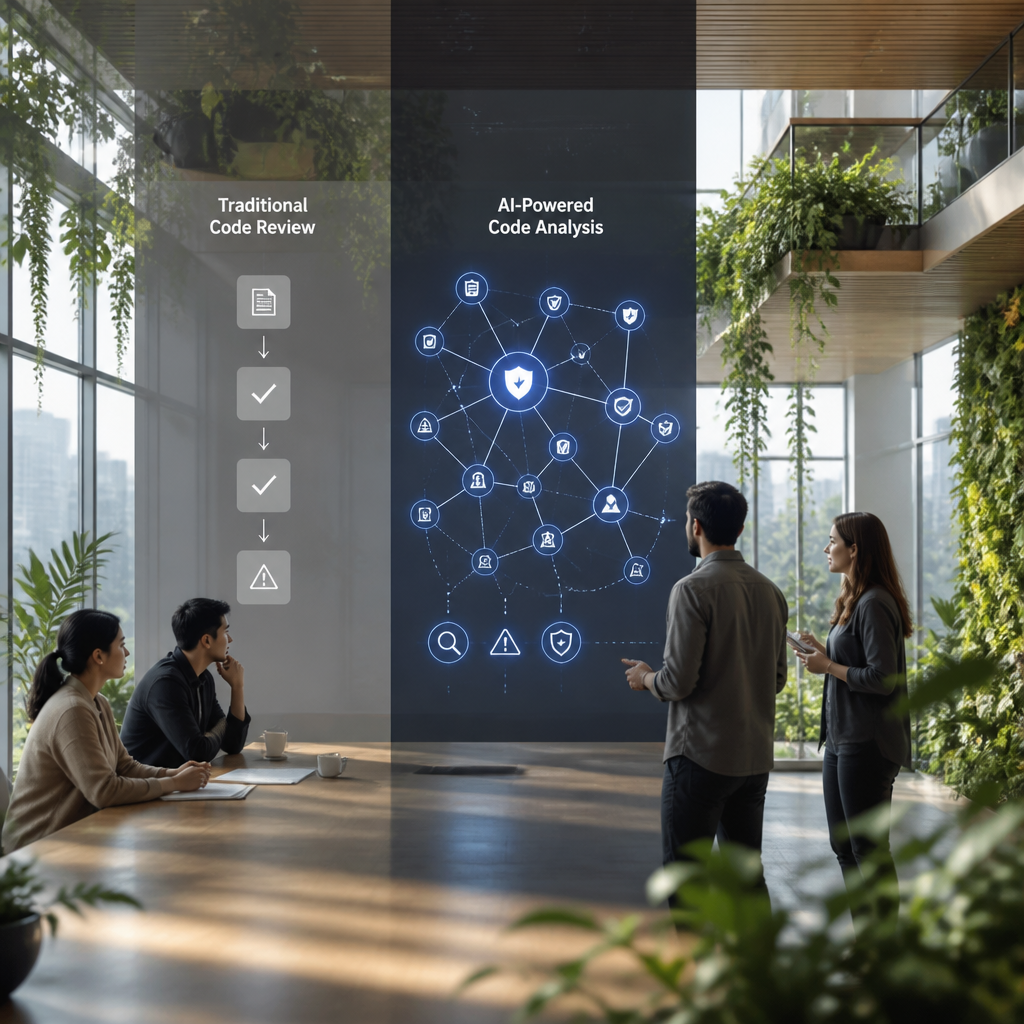
Traditionnellement, la détection de bugs repose sur des revues manuelles effectuées par des développeurs ou sur des outils d’analyse statique automatisée. Bien qu’efficaces pour identifier des erreurs courantes ou des violations de style, ces approches peuvent manquer des vulnérabilités plus subtiles, des erreurs logiques complexes ou des problèmes de sécurité qui émergent de l’interaction entre différentes parties du code.
Greptile Astra se positionne comme une solution complémentaire, voire alternative, en utilisant les capacités de compréhension et de génération de langage naturel de GPT-6 pour analyser le code source. L’objectif est de détecter des défauts qui échappent aux outils conventionnels, offrant ainsi aux développeurs et aux équipes de sécurité un niveau de vigilance accru.
Au-delà de la revue de code : une analyse contextuelle
L’innovation majeure d’Astra réside dans sa capacité à comprendre le contexte d’exécution et l’intention derrière le code. Contrairement aux outils qui scannent des motifs spécifiques, GPT-6 peut raisonner sur la logique du programme, anticiper des comportements inattendus et identifier des failles potentielles liées à la manière dont le code sera utilisé ou interagit avec d’autres composants.
Cette approche permettrait de découvrir des bugs liés à la gestion des erreurs, des conditions de concurrence (race conditions), des injections de code, ou des failles de sécurité qui ne sont pas immédiatement apparentes lors d’une lecture superficielle du code. L’outil vise à fournir des recommandations de correction précises, facilitant ainsi le travail des développeurs pour résoudre les problèmes identifiés.
Impact potentiel pour les entreprises françaises
Pour les entreprises françaises, l’adoption de solutions comme Greptile Astra pourrait représenter un avantage significatif en matière de qualité logicielle et de cybersécurité. Dans un environnement où les menaces évoluent constamment et où la complexité des applications ne cesse de croître, une détection précoce et efficace des bugs est primordiale.
Les bénéfices potentiels incluent :
- Réduction des coûts de développement : Identifier les bugs plus tôt dans le cycle de vie du développement est généralement moins coûteux à corriger que de les découvrir en production.
- Amélioration de la sécurité : Une meilleure détection des vulnérabilités contribue à réduire le risque de cyberattaques et de violations de données.
- Accélération du déploiement : En automatisant et en améliorant la détection des défauts, les équipes peuvent potentiellement accélérer leurs cycles de livraison.
- Augmentation de la confiance : Des logiciels plus fiables et sécurisés renforcent la confiance des utilisateurs et des clients.
Limites et points de vigilance
Malgré les promesses de Greptile Astra, il est essentiel d’adopter une approche prudente. L’utilisation de modèles de langage avancés comme GPT-6 soulève plusieurs questions qui méritent une attention particulière :
- Fiabilité et faux positifs : Bien que puissants, les modèles IA peuvent générer des faux positifs (identifier un bug là où il n’y en a pas) ou des faux négatifs (manquer un bug réel). La validation humaine reste donc indispensable.
- Confidentialité des données : L’envoi de code source à une plateforme externe soulève des questions de confidentialité et de propriété intellectuelle. Les entreprises doivent s’assurer que les garanties de sécurité et de non-divulgation sont robustes. La CNIL rappelle l’importance de la protection des données lors de l’utilisation de technologies IA.
- Coût et intégration : L’implémentation d’une nouvelle solution peut engendrer des coûts significatifs, tant en termes de licence que d’intégration dans les flux de travail existants.
- Dépendance technologique : Une dépendance excessive à un modèle ou une plateforme spécifique peut créer des risques à long terme.
Exemple concret : Tester Greptile Astra en PME
Pour une PME spécialisée dans le développement de logiciels sur mesure, tester Greptile Astra pourrait suivre ce protocole :
Tâche : Analyser un module critique d’une application web en cours de développement pour identifier des vulnérabilités potentielles avant la phase de tests d’intégration.
Valeur attendue : Détecter au moins une vulnérabilité de sécurité ou un bug logique complexe que les outils statiques actuels n’auraient pas identifiée, permettant une correction précoce.
Données ou prérequis : Accès au dépôt de code source du module, documentation sur l’architecture de l’application, et un compte d’essai pour Greptile Astra.
Personne responsable : Le responsable de la sécurité informatique ou un développeur senior.
Risque principal : Faux positifs entraînant une perte de temps à investiguer des problèmes inexistants, ou faux négatifs donnant un faux sentiment de sécurité.
Validation humaine : Le développeur senior ou le responsable sécurité doit examiner chaque rapport d’Astra, vérifier la présence du bug signalé, et valider la pertinence de la correction proposée avant de l’implémenter.
Ce test, limité à un module spécifique, permettrait d’évaluer l’efficacité d’Astra dans un contexte réel sans compromettre l’ensemble du projet. La durée du test pourrait être de 7 jours, avec un critère de succès mesurable par le nombre de bugs critiques ou de vulnérabilités de sécurité réellement identifiés et corrigés grâce à l’outil.
Analyse FC Solutions
Greptile Astra représente une évolution logique dans l’application des modèles de langage avancés au domaine du développement logiciel. L’ambition de dépasser les limites de la revue de code traditionnelle est louable et potentiellement très bénéfique pour la qualité et la sécurité des logiciels.
Cependant, comme pour toute technologie émergente, il est crucial de ne pas succomber à l’enthousiasme sans une évaluation rigoureuse. Les entreprises doivent considérer Astra non pas comme une solution miracle, mais comme un outil d’assistance puissant qui nécessite une supervision humaine experte. La capacité de GPT-6 à raisonner sur le code est impressionnante, mais elle n’élimine pas la nécessité d’une compréhension approfondie du contexte applicatif et des objectifs métier.
Les entreprises françaises, particulièrement celles opérant dans des secteurs réglementés ou manipulant des données sensibles, devront accorder une attention particulière aux aspects de confidentialité et de conformité. L’intégration d’Astra dans les chaînes de développement doit être menée avec prudence, en s’assurant que les flux de données sont sécurisés et conformes aux réglementations en vigueur, telles que le Règlement général sur la protection des données (RGPD).
Checklist de vérification avant adoption
- [✔] Pertinence des cas d’usage : L’outil répond-il spécifiquement aux types de bugs et vulnérabilités que votre entreprise rencontre le plus fréquemment ?
- [✔] Performance et précision : Des benchmarks ou des études de cas démontrent-ils la fiabilité d’Astra et son taux de faux positifs/négatifs ?
- [✔] Sécurité et confidentialité : Quelles mesures Greptile met-elle en place pour protéger le code source envoyé ? La conformité RGPD est-elle assurée ?
- [✔] Intégration et flux de travail : L’outil s’intègre-t-il facilement avec vos outils de développement actuels (IDE, systèmes de CI/CD) ?
- [✔] Coût total de possession : Le modèle de tarification est-il clair ? Quels sont les coûts cachés potentiels (intégration, formation, maintenance) ?
- [✔] Support et documentation : La documentation est-elle complète ? Quel niveau de support technique est proposé ?
- [✔] Validation humaine : Le processus de validation des résultats par des experts humains est-il clairement défini et intégré dans le flux de travail ?
FAQ : Questions fréquentes
Q1 : Qu’est-ce que Greptile Astra ?
Greptile Astra est une nouvelle solution logicielle qui utilise le modèle GPT-6 d’OpenAI pour détecter des bugs et des vulnérabilités dans le code informatique, allant au-delà des méthodes traditionnelles de revue de code.
Q2 : Comment Astra se différencie-t-il des outils de revue de code classiques ?
Astra utilise l’intelligence artificielle de GPT-6 pour analyser le code de manière plus contextuelle et logique, visant à identifier des défauts complexes souvent manqués par les outils d’analyse statique ou les revues manuelles.
Q3 : Quels sont les principaux avantages attendus pour les entreprises ?
Les avantages incluent une amélioration de la qualité et de la sécurité du code, une réduction potentielle des coûts de correction des bugs et une accélération des cycles de développement.
Q4 : Quels sont les risques associés à l’utilisation d’Astra ?
Les risques principaux concernent la fiabilité des détections (faux positifs/négatifs), la confidentialité du code source envoyé à une plateforme externe, et les coûts d’intégration et d’utilisation.
Q5 : La validation humaine est-elle toujours nécessaire avec Astra ?
Oui, la validation humaine par des développeurs expérimentés est cruciale pour confirmer les détections d’Astra, évaluer leur pertinence et implémenter les corrections appropriées.
Q6 : Les entreprises françaises doivent-elles s’inquiéter de la conformité RGPD ?
Absolument. L’envoi de code source, potentiellement sensible, à une plateforme tierce nécessite une vérification rigoureuse des garanties de sécurité et de conformité RGPD offertes par Greptile et OpenAI.
A lire aussi
Continuer avec des sujets proches
Besoin d’appliquer ce sujet ?
Transformer l’analyse en workflow utile.
FC Solutions peut aider à cadrer le cas d’usage, choisir les outils, automatiser le test local et vérifier le coût réel avant production.
Services associés